
3-9-5-StorageClass+NFS详解
在一个大规模的Kubernetes集群里,可能有成千上万个PVC,这就意味着运维人员必须实现创建出这个多个PV,此外,随着项目的需要,会有新的PVC不断被提交,那么运维人员就需要不断的添加新的,满足要求的PV,否则新的Pod就会因为PVC绑定不到PV而导致创建失败.而且通过 PVC 请求到一定的存储空间也很有可能不足以满足应用对于存储设备的各种需求
而且不同的应用程序对于存储性能的要求可能也不尽相同 , 比如读写速度、并发性能等 , 为了解决这一问题 , Kubernetes 又为我们引入了一个新的资源对象:StorageClass , 通过 StorageClass 的定义 , 管理员可以将存储资源定义为某种类型的资源 , 比如快速存储、慢速存储等 , 用户根据 StorageClass 的描述就可以非常直观的知道各种存储资源的具体特性了 , 这样就可以根据应用的特性去申请合适的存储资源了。
要使用 StorageClass , 我们就得安装对应的自动配置程序 , 比如我们这里存储后端使用的是 nfs , 那么我们就需要使用到一个 nfs-client 的自动配置程序 , 我们也叫它 Provisioner , 这个程序使用我们已经配置好的 nfs 服务器来自动创建持久卷 , 也就是自动帮我们创建 PV。
自动创建的
PV以${namespace}-${pvcName}-${pvName}这样的命名格式创建在NFS服务器上的共享数据目录中而当这个
PV被回收后会以archieved-${namespace}-${pvcName}-${pvName}这样的命名格式存在NFS服务器上。
运作流程
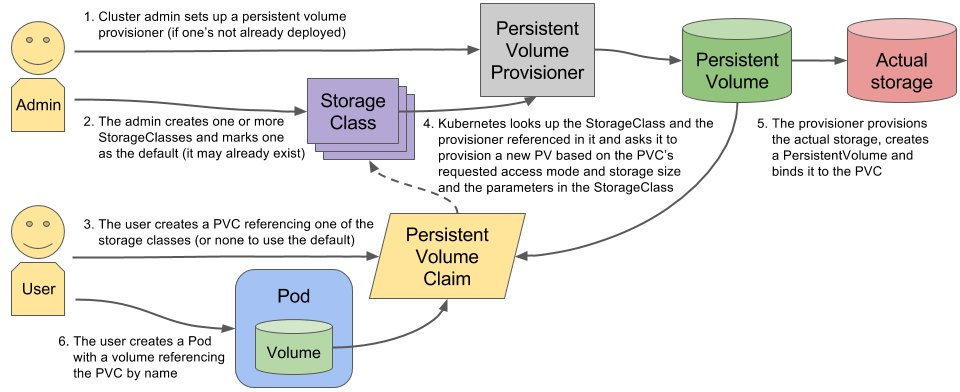
搭建StorageClass+NFS,大致有以下几个步骤
创建一个可用的
NFS Server创建
Service Account。这是用来管控NFS provisioner在k8s集群中运行的权限创建
StorageClass。负责建立PVC并调用NFS provisioner进行预定的工作,并让PV与PVC建立管理创建
NFS provisioner。有两个功能,一个是在NFS共享目录下创建挂载点(volume),另一个则是建了PV并将PV与NFS的挂载点建立关联
具体的配置可以参考官方配置网站: nfs-subdir-external-provisioner/deploy at master · kubernetes-sigs/nfs-subdir-external-provisioner (github.com)
1. 创建StorageClass
1.1 创建NFS共享服务
该步骤比较简单不在赘述,大家可以自行百度搭建 , 当前环境NFS server及共享目录信息
root@k8s-master01:/opt/k8s-data/yaml/pv-pvc# showmount -e 192.168.71.34
Export list for 192.168.71.34:
/data/volumes                    *
/data/v1                         *
/data/html                       *
/data/k8sdata/cbear/nginx/images *
/data/k8sdata/cbear/nginx/static *
1.2 使用以下文档配置account及相关权限
rbac.yaml, #唯一需要修改的地方只有namespace,根据实际情况定义[root@k8s-master storageclass]# pwd /root/k8s_practice/storageclass [root@k8s-master storageclass]# cat rbac.yaml apiVersion: v1 kind: ServiceAccount metadata: name: nfs-client-provisioner namespace: default #根据实际环境设定namespace,下面类同 --- kind: ClusterRole apiVersion: rbac.authorization.k8s.io/v1 metadata: name: nfs-client-provisioner-runner rules: - apiGroups: [""] resources: ["persistentvolumes"] verbs: ["get", "list", "watch", "create", "delete"] - apiGroups: [""] resources: ["persistentvolumeclaims"] verbs: ["get", "list", "watch", "update"] - apiGroups: ["storage.k8s.io"] resources: ["storageclasses"] verbs: ["get", "list", "watch"] - apiGroups: [""] resources: ["events"] verbs: ["create", "update", "patch"] --- kind: ClusterRoleBinding apiVersion: rbac.authorization.k8s.io/v1 metadata: name: run-nfs-client-provisioner subjects: - kind: ServiceAccount name: nfs-client-provisioner namespace: default roleRef: kind: ClusterRole name: nfs-client-provisioner-runner apiGroup: rbac.authorization.k8s.io --- kind: Role apiVersion: rbac.authorization.k8s.io/v1 metadata: name: leader-locking-nfs-client-provisioner namespace: default rules: - apiGroups: [""] resources: ["endpoints"] verbs: ["get", "list", "watch", "create", "update", "patch"] --- kind: RoleBinding apiVersion: rbac.authorization.k8s.io/v1 metadata: name: leader-locking-nfs-client-provisioner subjects: - kind: ServiceAccount name: nfs-client-provisioner namespace: default roleRef: kind: Role name: leader-locking-nfs-client-provisioner apiGroup: rbac.authorization.k8s.io创建
rbac[root@k8s-master storageclass]# kubectl apply -f rbac.yaml serviceaccount/nfs-client-provisioner created clusterrole.rbac.authorization.k8s.io/nfs-client-provisioner-runner created clusterrolebinding.rbac.authorization.k8s.io/run-nfs-client-provisioner created role.rbac.authorization.k8s.io/leader-locking-nfs-client-provisioner created rolebinding.rbac.authorization.k8s.io/leader-locking-nfs-client-provisioner created [root@k8s-master storageclass]# kubectl get role,rolebinding NAME CREATED AT role.rbac.authorization.k8s.io/leader-locking-nfs-client-provisioner 2021-09-14T03:15:03Z NAME ROLE AGE rolebinding.rbac.authorization.k8s.io/leader-locking-nfs-client-provisioner Role/leader-locking-nfs-client-provisioner 5m36s
1.3 创建NFS资源的StoragetClass
nfs-StorageClass.yaml[root@k8s-master storageclass]# pwd /root/k8s_practice/storageclass [root@k8s-master storageclass]# cat nfs-StorageClass.yaml apiVersion: storage.k8s.io/v1 kind: StorageClass metadata: name: managed-nfs-storage provisioner: wxc-nfs-storage #这里的名称要和provisioner配置文件中的环境变量PROVISIONER_NAME保持一致 reclaimPolicy: Retain ## 默认为delete parameters: archiveOnDelete: "false" # false表示pv被删除时 , 在nfs下面对应的文件夹也会被删除,true正相反nfs-StorageClass.yaml中reclaimPolicy不写 ( 或者为delete, 默认) ,archiveOnDelete: "false", 当pvc删除时 , 对应的pv也会被自动删除 , 而且nfs文件目录中的文件也同时被删除; 当nfs-StorageClass.yaml中reclaimPolicy: retain,archiveOnDelete: “true”,pvc删除后需要手工删除pv,nfs上文件不会被删除。创建
nfs-StorageClass[root@k8s-master storageclass]# kubectl apply -f nfs-StorageClass.yaml storageclass.storage.k8s.io/managed-nfs-storage created [root@k8s-master storageclass]# kubectl get sc NAME PROVISIONER RECLAIMPOLICY VOLUMEBINDINGMODE ALLOWVOLUMEEXPANSION AGE managed-nfs-storage wxc-nfs-storage Delete Immediate false 8s
1.4 创建NFS provsioner
nfs-provisioner.yaml[root@k8s-master storageclass]# pwd /root/k8s_practice/storageclass [root@k8s-master storageclass]# cat nfs-provisioner.yaml apiVersion: apps/v1 kind: Deployment metadata: name: nfs-client-provisioner labels: app: nfs-client-provisioner namespace: default #与RBAC文件中的namespace保持一致 spec: replicas: 1 selector: matchLabels: app: nfs-client-provisioner strategy: type: Recreate selector: matchLabels: app: nfs-client-provisioner template: metadata: labels: app: nfs-client-provisioner spec: serviceAccountName: nfs-client-provisioner containers: - name: nfs-client-provisioner #image: quay.io/external_storage/nfs-client-provisioner:latest #最新版本这里已经将对应镜像修改为如下实际镜像。 image: registry.k8s.io/sig-storage/nfs-subdir-external-provisioner:v4.0.2 volumeMounts: - name: nfs-client-root mountPath: /persistentvolumes env: - name: PROVISIONER_NAME value: wxc-nfs-storage #provisioner名称,请确保该名称与 nfs-StorageClass.yaml文件中的provisioner名称保持一致 - name: NFS_SERVER value: 192.168.71.34 #NFS Server IP地址 - name: NFS_PATH value: /data/volumes #NFS挂载卷 volumes: - name: nfs-client-root nfs: server: 192.168.71.34 #NFS Server IP地址 path: /data/volumes #NFS 挂载卷创建
nfs-provisioner[root@k8s-master storageclass]# kubectl apply -f nfs-provisioner.yaml deployment.apps/nfs-client-provisioner created [root@k8s-master storageclass]# kubectl get deploy NAME READY UP-TO-DATE AVAILABLE AGE nfs-client-provisioner 1/1 1 1 11s [root@k8s-master storageclass]# kubectl get pods NAME READY STATUS RESTARTS AGE nfs-client-provisioner-677fc9c97c-9cj92 1/1 Running 0 18s
2. 创建测试pod,检查是否部署成功
2.1 创建Pod+ PVC
test-claim.yaml[root@k8s-master storageclass]# pwd /root/k8s_practice/storageclass [root@k8s-master storageclass]# cat test-claim.yaml kind: PersistentVolumeClaim apiVersion: v1 metadata: name: test-claim spec: accessModes: - ReadWriteMany resources: requests: storage: 100Mi storageClassName: managed-nfs-storage [root@k8s-master storageclass]# kubectl apply -f test-claim.yaml persistentvolumeclaim/test-claim created确保
PVC状态为Bound(默认自动创建PV且Bound状态)root@k8s-master01:/opt/k8s-data/yaml/storeageclass# kubectl get pvc NAME STATUS VOLUME CAPACITY ACCESS MODES STORAGECLASS VOLUMEATTRIBUTESCLASS AGE test-claim Bound pvc-935cb882-eff4-4438-b3ca-65e12ad2bb40 100Mi RWX managed-nfs-storage <unset> 6m18s root@k8s-master01:/opt/k8s-data/yaml/storeageclass# kubectl get pv NAME CAPACITY ACCESS MODES RECLAIM POLICY STATUS CLAIM STORAGECLASS VOLUMEATTRIBUTESCLASS REASON AGE pvc-935cb882-eff4-4438-b3ca-65e12ad2bb40 100Mi RWX Retain Bound default/test-claim managed-nfs-storage <unset> 5m59s创建测试
pod,查看是否可以正常挂载。test-pod.yamlkind: Pod apiVersion: v1 metadata: name: test-pod spec: containers: - name: test-pod image: busybox:1.24 command: - "/bin/sh" args: - "-c" - "touch /mnt/SUCCESS && exit 0 || exit 1" #创建一个SUCCESS文件后退出 volumeMounts: - name: nfs-pvc mountPath: "/mnt" restartPolicy: "Never" volumes: - name: nfs-pvc persistentVolumeClaim: claimName: test-claim #与PVC名称保持一致 root@k8s-master01:/opt/k8s-data/yaml/storeageclass# kubectl apply -f test-pod.yaml pod/test-pod created检查结果
##文件规则是按照${namespace}-${pvcName}-${pvName}创建的
root@harbor:~# ll /data/volumes/default-test-claim-pvc-935cb882-eff4-4438-b3ca-65e12ad2bb40/SUCCESS
-rw-r--r-- 1 root root 0 Jun  2 19:01 /data/volumes/default-test-claim-pvc-935cb882-eff4-4438-b3ca-65e12ad2bb40/SUCCESS
#有一个 SUCCESS 的文件 , 证明我们上面的验证是成功
2.2 StateFulDet+volumeClaimTemplates自动创建PV
创建无头服务及
statefulset。nginx-statefulset.yamlapiVersion: v1 kind: Service metadata: name: nginx-headless labels: app: nginx spec: ports: - port: 80 name: web clusterIP: None #注意此处的值,None表示无头服务 selector: app: nginx --- apiVersion: apps/v1 kind: StatefulSet metadata: name: web spec: serviceName: "nginx-headless" #与service名称保持一致 replicas: 2 #两个副本 selector: matchLabels: app: nginx template: metadata: labels: app: nginx spec: containers: - name: nginx image: ikubernetes/myapp:v1 ports: - containerPort: 80 name: web volumeMounts: - name: www mountPath: /usr/share/nginx/html volumeClaimTemplates: - metadata: name: www spec: accessModes: [ "ReadWriteOnce" ] storageClassName: managed-nfs-storage resources: requests: storage: 1Gi检查结果。
root@k8s-master01:/opt/k8s-data/yaml/storeageclass# kubectl get pods -l app=nginx
NAME    READY   STATUS    RESTARTS   AGE
web-0   1/1     Running   0          4m40s
web-1   1/1     Running   0          4m17s
root@k8s-master01:/opt/k8s-data/yaml/storeageclass# kubectl get pv
NAME                                       CAPACITY   ACCESS MODES   RECLAIM POLICY   STATUS   CLAIM                STORAGECLASS          VOLUMEATTRIBUTESCLASS   REASON   AGE
pvc-26e5524a-c11a-4416-89b7-66ea8576fa5e   1Gi        RWO            Retain           Bound    default/www-web-1    managed-nfs-storage   <unset>                          4m40s
pvc-4c91cd11-fca0-42ab-a986-8ef75e396d75   1Gi        RWO            Retain           Bound    default/www-web-0    managed-nfs-storage   <unset>                          5m3s
pvc-935cb882-eff4-4438-b3ca-65e12ad2bb40   100Mi      RWX            Retain           Bound    default/test-claim   managed-nfs-storage   <unset>                          34m
root@k8s-master01:/opt/k8s-data/yaml/storeageclass# kubectl get pvc
NAME         STATUS   VOLUME                                     CAPACITY   ACCESS MODES   STORAGECLASS          VOLUMEATTRIBUTESCLASS   AGE
test-claim   Bound    pvc-935cb882-eff4-4438-b3ca-65e12ad2bb40   100Mi      RWX            managed-nfs-storage   <unset>                 35m
www-web-0    Bound    pvc-4c91cd11-fca0-42ab-a986-8ef75e396d75   1Gi        RWO            managed-nfs-storage   <unset>                 5m5s
www-web-1    Bound    pvc-26e5524a-c11a-4416-89b7-66ea8576fa5e   1Gi        RWO            managed-nfs-storage   <unset>                 4m42s
NFS Server中存储目录root@harbor:~# ll /data/volumes total 20 drwxr-xr-x 5 root root 4096 Jun 2 19:21 ./ drwxr-xr-x 12 root root 4096 Jun 2 15:21 ../ drwxrwxrwx 2 root root 4096 Jun 2 19:01 default-test-claim-pvc-935cb882-eff4-4438-b3ca-65e12ad2bb40/ drwxrwxrwx 2 root root 4096 Jun 2 19:21 default-www-web-0-pvc-4c91cd11-fca0-42ab-a986-8ef75e396d75/ drwxrwxrwx 2 root root 4096 Jun 2 19:21 default-www-web-1-pvc-26e5524a-c11a-4416-89b7-66ea8576fa5e/ root@harbor:~# echo web000 > /data/volumes/default-www-web-0-pvc-4c91cd11-fca0-42ab-a986-8ef75e396d75/index.html root@harbor:~# echo web111 > /data/volumes/default-www-web-1-pvc-26e5524a-c11a-4416-89b7-66ea8576fa5e/index.html集群任意节点上
root@k8s-master01:/opt/k8s-data/yaml/storeageclass# kubectl get pvc -o wide
NAME         STATUS   VOLUME                                     CAPACITY   ACCESS MODES   STORAGECLASS          VOLUMEATTRIBUTESCLASS   AGE   VOLUMEMODE
test-claim   Bound    pvc-935cb882-eff4-4438-b3ca-65e12ad2bb40   100Mi      RWX            managed-nfs-storage   <unset>                 42m   Filesystem
www-web-0    Bound    pvc-4c91cd11-fca0-42ab-a986-8ef75e396d75   1Gi        RWO            managed-nfs-storage   <unset>                 12m   Filesystem
www-web-1    Bound    pvc-26e5524a-c11a-4416-89b7-66ea8576fa5e   1Gi        RWO            managed-nfs-storage   <unset>                 12m   Filesystem

root@k8s-master01:/opt/k8s-data/yaml/storeageclass# kubectl get pv -o wide
NAME                                       CAPACITY   ACCESS MODES   RECLAIM POLICY   STATUS   CLAIM                STORAGECLASS          VOLUMEATTRIBUTESCLASS   REASON   AGE   VOLUMEMODE
pvc-26e5524a-c11a-4416-89b7-66ea8576fa5e   1Gi        RWO            Retain           Bound    default/www-web-1    managed-nfs-storage   <unset>                          12m   Filesystem
pvc-4c91cd11-fca0-42ab-a986-8ef75e396d75   1Gi        RWO            Retain           Bound    default/www-web-0    managed-nfs-storage   <unset>                          12m   Filesystem
pvc-935cb882-eff4-4438-b3ca-65e12ad2bb40   100Mi      RWX            Retain           Bound    default/test-claim   managed-nfs-storage   <unset>                          42m   Filesystem


root@k8s-master01:/opt/k8s-data/yaml/storeageclass# kubectl run  centos --image=harbor.cbear.top/baseimages/centos79:v1  --command -- sleep 3600000
pod/centos created
root@k8s-master01:/opt/k8s-data/yaml/storeageclass# kubectl exec -it centos -- bash
[root@centos /]# nslookup
bash: nslookup: command not found
[root@centos /]# yum install -y bind-utils

[root@centos /]# nslookup nginx-headless
Server:		169.254.20.10
Address:	169.254.20.10#53

Name:	nginx-headless.default.svc.cbear.local
Address: 172.20.4.26
Name:	nginx-headless.default.svc.cbear.local
Address: 172.20.3.35

[root@centos /]# curl 172.20.4.26
web000
[root@centos /]# curl 172.20.3.35
web111
对于
statefulset我们可以通过添加/删除pod副本的数量,观察PV/PVC的状态及变化。
3. 关于StorageClass回收策略对数据的影响
第一种配置
archiveOnDelete: "false"
reclaimPolicy: Delete   #默认没有配置,默认值为Delete
测试结果
1.pod删除重建后数据依然存在,旧pod名称及数据依然保留给新pod使用
2.sc删除重建后数据依然存在,旧pod名称及数据依然保留给新pod使用
3.删除PVC后,PV被删除且NFS Server对应数据被删除
第二种配置
archiveOnDelete: "false"
reclaimPolicy: Retain
测试结果:
1.pod删除重建后数据依然存在,旧pod名称及数据依然保留给新pod使用
2.sc删除重建后数据依然存在,旧pod名称及数据依然保留给新pod使用
3.删除PVC后,PV不会被删除,且状态由Bound变为Released,NFS Server对应数据被保留
4.重建sc后,新建PVC会绑定新的pv,旧数据可以通过拷贝到新的PV中
第三种配置
archiveOnDelete: "ture"
reclaimPolicy: Retain
结果:
1.pod删除重建后数据依然存在,旧pod名称及数据依然保留给新pod使用
2.sc删除重建后数据依然存在,旧pod名称及数据依然保留给新pod使用
3.删除PVC后,PV不会被删除,且状态由Bound变为Released,NFS Server对应数据被保留
4.重建sc后,新建PVC会绑定新的pv,旧数据可以通过拷贝到新的PV中
第四种配置
  archiveOnDelete: "ture"
  reclaimPolicy: Delete
结果:
1.pod删除重建后数据依然存在,旧pod名称及数据依然保留给新pod使用
2.sc删除重建后数据依然存在,旧pod名称及数据依然保留给新pod使用
3.删除PVC后,PV不会被删除,且状态由Bound变为Released,NFS Server对应数据被保留
4.重建sc后,新建PVC会绑定新的pv,旧数据可以通过拷贝到新的PV中
总结:除以第一种配置外,其他三种配置在PV/PVC被删除后数据依然保留
4.常见问题
4.1 如何设置默认的StorageClass
命令
kubectl patch来更新:#查看当前sc [root@k8s-master storageclass]# kubectl get sc NAME PROVISIONER RECLAIMPOLICY VOLUMEBINDINGMODE ALLOWVOLUMEEXPANSION AGE managed-nfs-storage wxc-nfs-storage Delete Immediate false 171m #设置managed-nfs-storage为默认后端存储 [root@k8s-master storageclass]# kubectl patch storageclass managed-nfs-storage -p '{"metadata": {"annotations":{"storageclass.kubernetes.io/is-default-class":"true"}}}' storageclass.storage.k8s.io/managed-nfs-storage patched #再次查看,注意是否有default标识 [root@k8s-master storageclass]# kubectl get sc NAME PROVISIONER RECLAIMPOLICY VOLUMEBINDINGMODE ALLOWVOLUMEEXPANSION AGE managed-nfs-storage (default) wxc-nfs-storage Delete Immediate false 171m #取消默认存储后端 [root@k8s-master storageclass]# kubectl patch storageclass managed-nfs-storage -p '{"metadata": {"annotations":{"storageclass.kubernetes.io/is-default-class":"false"}}}' storageclass.storage.k8s.io/managed-nfs-storage patched [root@k8s-master storageclass]# kubectl get sc NAME PROVISIONER RECLAIMPOLICY VOLUMEBINDINGMODE ALLOWVOLUMEEXPANSION AGE managed-nfs-storage wxc-nfs-storage Delete Immediate false 172m修改
YAML文件更新apiVersion: storage.k8s.io/v1 kind: StorageClass metadata: name: managed-nfs-storage annotations: "storageclass.kubernetes.io/is-default-class": "true" #添加此注释 provisioner: wxc-nfs-storage #or choose another name, must match deployment's env PROVISIONER_NAME' parameters: archiveOnDelete: "false"
4.2如何使用默认的StorageClass
如果集群有一个默认的StorageClass能够满足我们的需求 , 那么剩下所有需要做的就是创建PersistentVolumeClaim(PVC) , 剩下的都有默认的动态配置搞定 , 包括无需去指定storageClassName:
apiVersion: v1
kind: PersistentVolumeClaim
metadata:
 name: mypvc
 namespace: testns
spec:
 accessModes:
 - ReadWriteOnce
 resources:
   requests:
     storage: 10Gi
4.3 修改默回收策略(默认为Delete)
apiVersion: storage.k8s.io/v1
kind: StorageClass
metadata:
  name: managed-nfs-storage
  annotations:
provisioner: qgg-nfs-storage #or choose another name, must match deployment's env PROVISIONER_NAME'
parameters:
  archiveOnDelete: "ture" #暂时不清楚该值对回收策略产生什么影响
reclaimPolicy: Retain   #只有NFS 和hostPth支持两种回收策略
4.4删除/关闭默认的StorageClass
不能删除默认的StorageClass , 因为它是作为集群的add-on安装的 , 如果它被删除 , 会被重新安装。 当然 , 可以停掉默认的StorageClass行为 , 通过删除annotation:storageclass.beta.kubernetes.io/is-default-class,或者设置为false。 如果没有StorageClass对象标记默认的annotation , 那么PersistentVolumeClaim对象 ( 在不指定StorageClass情况下) 将不自动触发动态配置。相反 , 它们将回到绑定可用的PersistentVolume(PV)的状态。
4.5当删除PersistentVolumeClaim(PVC)会发生什么
如果一个卷是动态配置的卷 , 则默认的回收策略为“删除”。这意味着 , 在默认的情况下 , 当PVC被删除时 , 基础的PV和对应的存储也会被删除。如果需要保留存储在卷上的数据 , 则必须在PV被设置之后将回收策略从delete更改为retain。
参考链接
kubernetes之StorageClass+NFS详解 - 杰宏唯一 - 博客园 (cnblogs.com)